E-Mail Attack Simulation

Stellen Sie Ihre E-Mail-Sicherheit auf die Probe

Validieren Sie Ihre E-Mail-Sicherheit und schliessen Sie kritische Lücken effizient – mit der umfangreichsten Sammlung von Anti-Phishing-Tests. Ganz ohne Allow-Listing.

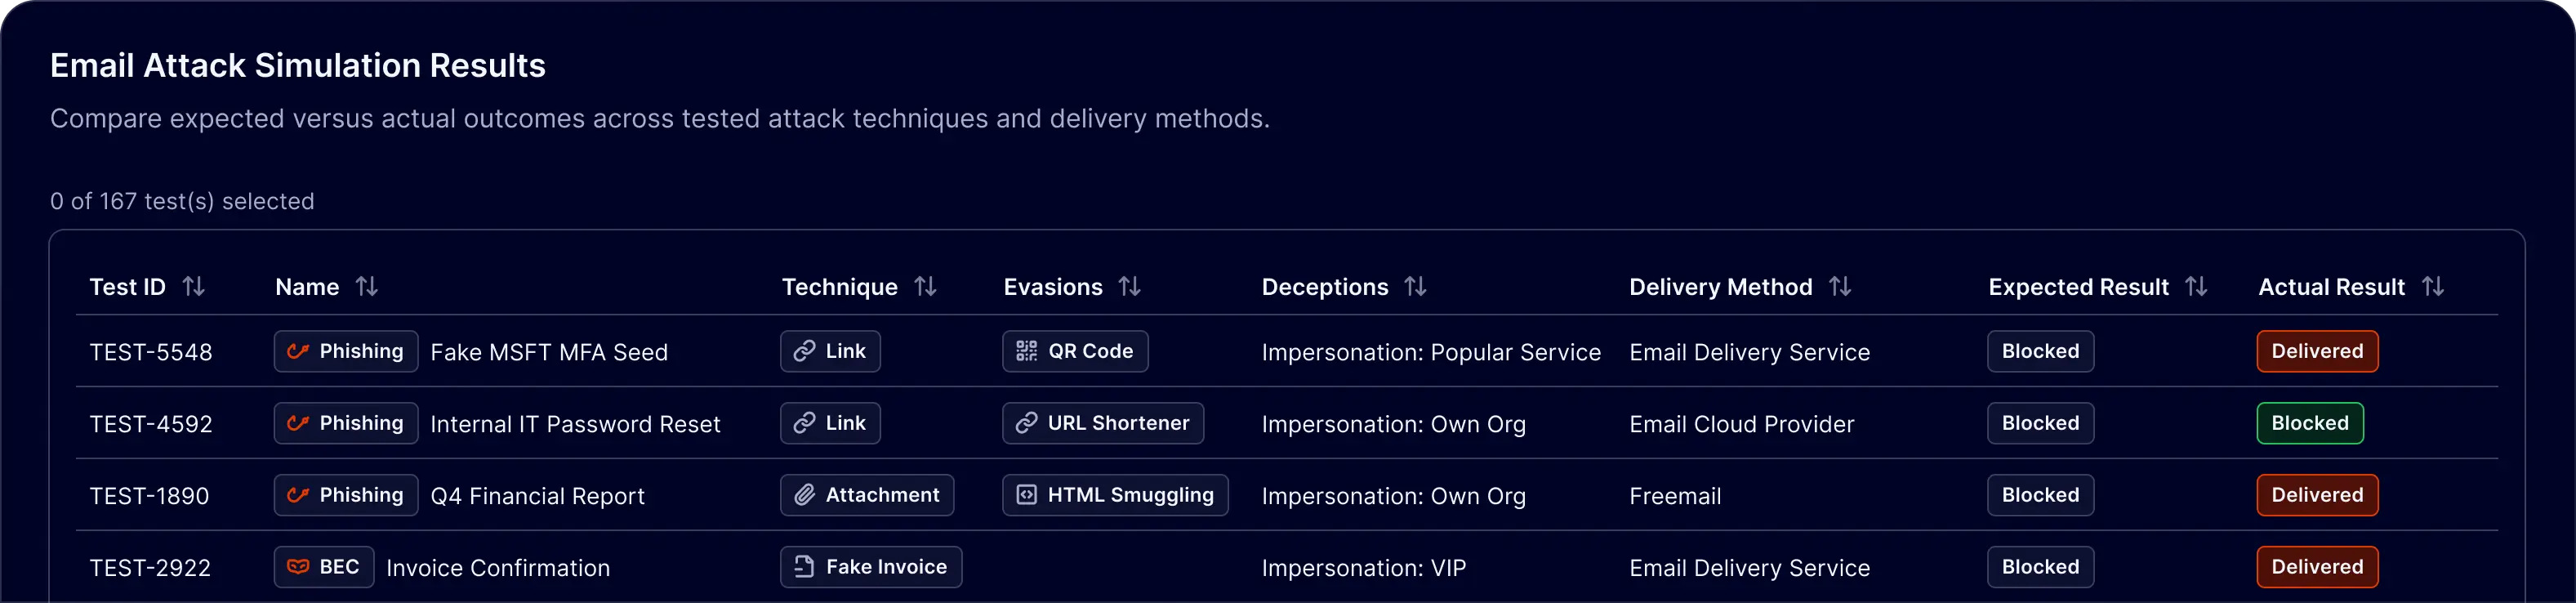
attack_simulation_results_hero_visual

Führende Organisationen vertrauen auf uns – von 500 bis 37.000 Mitarbeitenden

die_post_logo_white
cern_logo_white
juliusbaer_logo_white
swisscom_logo_white
implenia_logo_white
hoval_logo_white
vontobel_logo_white
haufe_logo_white
visana_logo_white
soh_logo_white
kirchhoff_logo_white
netcetera_logo_white
finnova_logo_new_white
alto_logo_white
climeworks_logo_white
coop_logo_white
usz_logo_white
galencia_logo_white

Lücken aufdecken, bevor Angreifer es tun

Mit mehr als 160 Angriffsszenarien aus Phishing, BEC, Erpressungsbetrug und Malware zeigt Ihnen unsere Simulation genau, mit welchen Techniken Angreifer Ihre E-Mail-Sicherheitslösung umgehen können und wo Anpassungen nötig sind.

Die neuesten E-Mail-Angriffstechniken testen

Unser Research-Team ordnet neue E-Mail-Bedrohungen den passenden Angriffs- und Umgehungstechniken (TTPs) zu und ergänzt die Simulation fortlaufend um neue Testfälle**,** damit Sie heute erkennen, was Angreifer morgen einsetzen.

Investitionen in die IT-Sicherheit begründen

Zeigen Sie der Führungsebene genau, wo Ihre E-Mail-Sicherheit Lücken hat und welche Verbesserungen am dringendsten sind. Ersetzen Sie Bauchgefühl durch belastbare Fakten, setzen Sie Prioritäten auf Basis von Daten und sichern Sie sich das nötige Budget.

Bereit, Ihre E-Mail-Sicherheit auf die Probe zu stellen?

Sehen Sie Ihre Umgebung aus Sicht von Angreifern und erkennen Sie gezielt, wie sich der Schutz optimieren lässt. Erhalten Sie belastbare Nachweise zu Ihrer tatsächlichen E-Mail-Sicherheitslage, ohne Konfigurationsänderungen und ohne Beeinträchtigung des Mailflows.

Die E-Mail Attack Simulation ist für CHF 1.750 verfügbar.

Häufig gestellte Fragen

Handelt es sich um echte Angriffe, die in freier Wildbahn beobachtet werden?

Ja. Alle unsere Testfälle basieren auf Kampagnen, die vom Research-Team von xorlab beobachtet wurden, und sind realen Angreifertechniken zugeordnet.

Welche Angriffstypen und -techniken sind enthalten?

Die Simulation umfasst Phishing, BEC, Malware und Erpressungsbetrug und beinhaltet moderne Umgehungs- und Täuschungstechniken wie QR-Codes, HTML-Smuggling und KI-generierte Köder.

Kann ich gefahrlos mit den E-Mails interagieren?

Die Simulation läuft in einem dedizierten Postfach, auf das nur Sie Zugriff haben. Interaktion ist weder erforderlich noch empfohlen. Alle Tests sind kontrolliert und darauf ausgelegt, die Erkennungsfähigkeiten ohne Risiko zu evaluieren.

Wie sollten wir die Ergebnisse interpretieren – sind sie gut oder schlecht?

Die Ergebnisse zeigen pro Testfall, ob die Kontrollen wie erwartet reagiert haben. Ein xorlab-Experte bespricht die Erkenntnisse mit Ihnen und erläutert Risiken, Kontext und Verbesserungsmöglichkeiten.

Können wir unsere Ergebnisse mit ähnlichen Organisationen vergleichen?

Ja. Ihre Ergebnisse lassen sich mit denen von Organisationen vergleichbarer Grösse, Branche und Konfiguration gegenüberstellen, um Ihre E-Mail-Sicherheitslage einzuordnen.

Müssen wir Domains auf eine Allow-List setzen oder Kontrollen abschwächen?

Nein. Sicherheitstests sollten die reale Gefährdung abbilden. Deshalb läuft die Simulation ohne Allow-Lists oder Ausnahmen.

Wie schnell sehen wir Ergebnisse?

Sobald ein dediziertes Testpostfach eingerichtet ist, werden die Ergebnisse innerhalb einer Woche bereitgestellt, in der Regel früher.